
Настройки
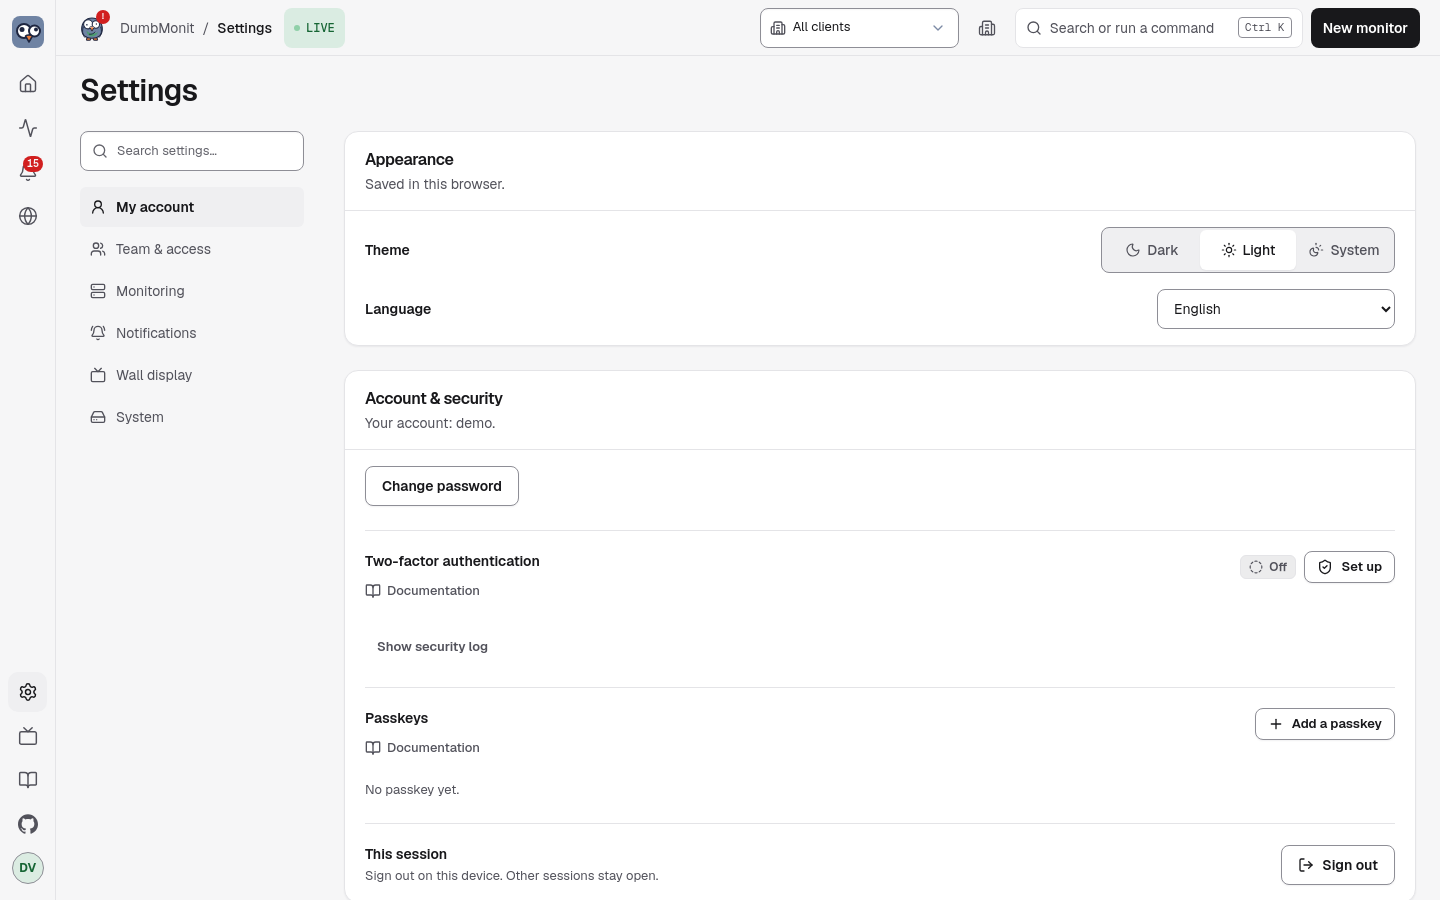
В настройках собрано всё административное: сам экземпляр, ваша учётная запись, кто и как может входить, агенты, каналы уведомлений, резервное копирование экземпляра и состояние сервера. Они разделены на семь вкладок, у каждой свой адрес. Найти раздел помогают боковая панель на широком экране, ряд чипов на телефоне и поиск по названиям разделов.
| Вкладка | Адрес | Что внутри |
|---|---|---|
| Общие | /settings/general | Имя экземпляра, язык и часовой пояс, мастер первоначальной настройки (Интерфейс и мастер настройки) |
| Моя учётная запись | /settings/account | Язык, Учётная запись и безопасность (пароль, двухфакторная аутентификация, журнал безопасности), Push-уведомления, Контакты дежурства и тихие часы (Дежурства) |
| Команда и доступ | /settings/team | Пользователи, Команды, Клиенты, Единый вход, SAML, SCIM, LDAP |
| Мониторинг | /settings/monitoring | Агенты, Пакеты интеграций, Оценка безопасности, Площадки |
| Уведомления | /settings/notifications | Каналы, Политика уведомлений (Каналы уведомлений) |
| Экран стены | /settings/wall | Режим стены: что он показывает и как его открыть (Режим стены) |
| Система | /settings/system | Резервное копирование, Файлы конфигурации, Сам DumbMonit, Данные и хранение, Журналы, API и ассистенты, О программе |
Каждый раздел сохраняет свой якорь: /settings#agents перенаправляет на /settings/monitoring#agents. Старые ссылки (/alerts#notifications) тоже ведут на новое место. Страниц статуса и отчётов больше нет в настройках: у них свои страницы, Страницы статуса (/status) и Отчёты (/reports); /settings/status и /settings/reports перенаправляют туда. Новостей и виджетов стены больше нет: их старые ссылки (#news, #widgets) открывают вкладку «Экран стены», где находится Музыка на стене (#music).
Внешний вид
Заголовок раздела «Внешний вид»Язык интерфейса, сохраняется в этом браузере. У консоли один тёмный вид, так что выбирать тему не нужно; публичные страницы статуса сохраняют светлую и тёмную темы.
Экран стены
Заголовок раздела «Экран стены»Открыть режим стены: панель консоли на весь экран, для монитора в комнате. ++esc++ закрывает его, а палитра команд открывает откуда угодно. На стене больше нет новостей и виджетов; по желанию за её вердиктом может стоять ночной город. См. Режим стены.
Музыка на стене: подключите учётную запись Spotify (стена становится динамиком Spotify Connect и показывает, что играет, с кнопкой воспроизведения / паузы) или отправьте ссылку Spotify, Deezer или YouTube на все стены. См. Музыка на стене.
Учётная запись и безопасность
Заголовок раздела «Учётная запись и безопасность»Это ваша собственная учётная запись. Первая создаётся при первом запуске, а остальные можно добавить ниже. Здесь вы меняете пароль: текущий пароль, новый пароль (не менее 12 символов; целая фраза надёжнее сложного слова), подтверждение. Смена пароля завершает все остальные сеансы. У учётных записей, которые входят через провайдера идентификации, здесь пароля нет. Sign out завершает этот сеанс.
Вход ограничен по частоте для каждого клиентского адреса и каждой учётной
записи: после пяти неудачных попыток каждая следующая ждёт дольше (30 с, с
удвоением, до 5 минут). За обратным прокси задайте DUMBMONIT_TRUSTED_PROXIES,
чтобы ограничитель видел настоящий адрес клиента, а не адрес прокси (см.
Конфигурация). Сеансы длятся 30 дней. Забытый
пароль сбрасывается с помощью DUMBMONIT_RESET_PASSWORD=1: см.
FAQ.
Двухфакторная аутентификация
Заголовок раздела «Двухфакторная аутентификация»Учётные записи, которые входят по паролю, могут добавить второй фактор: шестизначный одноразовый код на основе времени (TOTP) из приложения-аутентификатора — Aegis, FreeOTP, Google Authenticator, 1Password, Bitwarden… Set up запрашивает ваш пароль, показывает QR-код для сканирования (или ключ для ввода вручную) и включает второй фактор, как только вы введёте первый код из приложения. Затем один раз показываются восемь кодов восстановления: сохраните их, каждый позволяет войти один раз, если телефон потерян. Экран входа после пароля запрашивает код (или код восстановления); пять неверных кодов отменяют попытку, и вы начинаете заново с пароля, а обычное ограничение частоты входа продолжает считаться между попытками. Код принимается один раз: тот, что вы только что использовали (включая код, включивший второй фактор), повторно не пустит вас — подождите следующий.
Disable снова запрашивает пароль. Коды восстановления нельзя перевыпустить отдельно: отключите и настройте заново, чтобы получить новый набор. Администратор может сбросить второй фактор другого пользователя в разделе Users (Reset 2FA), когда потеряны и телефон, и коды — это завершает все сеансы пользователя и не трогает пароль. Секрет хранится в зашифрованном виде секретом экземпляра; коды хранятся в виде хешей. Учётные записи с единым входом получают второй фактор от провайдера идентификации, а не здесь.
Администраторы также находят в этом разделе журнал безопасности: входы и неудачи, изменения пароля и двухфакторной аутентификации, изменения токенов и учётных записей, с адресом клиента. Он хранит последние 5 000 записей.
Push-уведомления
Заголовок раздела «Push-уведомления»Нативные уведомления на этом телефоне или компьютере, даже при закрытом DumbMonit: Enable on this device, затем Send a test. Каждая учётная запись управляет здесь своими устройствами (наблюдатели тоже); какие оповещения до них доходят, задаётся каналом Web Push в Settings → Notifications & reports Notifications. Кнопка i резюмирует требования: HTTPS (или localhost), установка на домашний экран на iPhone и iPad и домены push-сервисов, до которых должен достучаться сервер. Полное руководство: Push-уведомления (PWA).
Пользователи
Заголовок раздела «Пользователи»Только для администраторов. Учётные записи, которые могут входить, и их роль:
| Роль | Читает всё | Работает с оповещениями (подтверждение, откладывание, игнорирование, окна обслуживания, очистка истории) | Меняет конфигурацию (мониторы, правила, каналы, страницы статуса, настройки, резервные копии, токены, учётные записи) |
|---|---|---|---|
| Viewer | да | нет | нет |
| Operator | да | да | нет |
| Admin | да | да | да |
Viewer видит каждую страницу, при этом все элементы управления, что-либо
меняющие, скрыты. Некоторые вещи остаются только для администратора даже на
чтение: токены API и агентов, адреса электронной почты подписчиков страницы
статуса и параметры мониторов, похожие на секреты (параметр, в имени которого
есть key, token, password…, дополнительные заголовки HTTP-проверки, пароль
в адресе https://user:pass@host), которые не-администраторы видят как ***.
Operator — роль дежурного: элементы управления оповещениями доступны, экраны
конфигурации показывают Operator — config is admin only. Только администратор
создаёт учётные записи или меняет роль — operator никого не может повысить,
включая себя. Разделы Users, Single sign-on и журнал безопасности остаются
только для администратора. Add user запрашивает имя пользователя,
необязательное отображаемое имя, роль и пароль; кнопка рядом с полем пароля
придумывает случайный. Пароль показывается один раз, чтобы его передать.
В каждой строке указаны роль, входит ли учётная запись по паролю или через провайдера идентификации, включена ли двухфакторная аутентификация и последний вход. Edit меняет отображаемое имя, роль и пароль (сброс завершает все сеансы этого пользователя и один раз показывает новый пароль). Переключатель Enabled приостанавливает учётную запись без удаления; Reset 2FA появляется, когда у учётной записи есть второй фактор; Delete удаляет её навсегда. Сервер сохраняет как минимум одного активного администратора, и элементы управления отражают это правило, а не сообщают о нём как об ошибке: последнего администратора нельзя понизить, отключить или удалить, а свою собственную учётную запись нельзя отключить или удалить.
Единый вход
Заголовок раздела «Единый вход»Только для администраторов. Вход через провайдера OpenID Connect (Authelia,
Authentik, Keycloak, Pocket ID, Google Workspace…). Заполните provider name
(так подписана кнопка «Continue with …» на экране входа), issuer URL —
discovery читается из {issuer}/.well-known/openid-configuration — client id,
client secret (хранится зашифрованным, больше не показывается) и public URL,
по которому браузеры обращаются к DumbMonit. Форма строит redirect URI из этого
публичного URL: скопируйте его и зарегистрируйте у вашего провайдера.
Test discovery читает конфигурацию провайдера, никого не входя в систему,
перечисляет найденные конечные точки и предупреждает, если провайдер подписывает
ни RS256, ни ES256 — а это единственные две подписи, которые принимает DumbMonit.
Сохранённые здесь настройки имеют приоритет над переменными окружения
DUMBMONIT_OIDC_*, которые действуют только пока ничего не сохранено; Forget
saved settings очищает их и возвращается к переменным, если они существуют.
Advanced. Остальная часть формы находится под Advanced: Scopes называет, что запрашивать у провайдера, Groups claim — claim токена со списком групп пользователя, а Create accounts on first sign-in решает, получит ли неизвестный человек учётную запись. По умолчанию это выключено: пока вы не включите, входить могут только уже существующие учётные записи.
Роли. Admin groups перечисляет группы, члены которых становятся
администраторами; Operator groups — группы, остальные члены которых
становятся operator; все прочие — viewer. Оставьте оба поля пустыми, чтобы
продолжать управлять ролями в Users. Если заполнено только Operator
groups, группы никогда не затрагивают роль администратора: администраторы
остаются администраторами, остальные становятся operator или viewer. Роли
пересматриваются при каждом входе, за исключением того, что последний активный
администратор никогда не понижается. Соответствующие переменные окружения —
DUMBMONIT_OIDC_ADMIN_GROUPS и DUMBMONIT_OIDC_OPERATOR_GROUPS.
В какую учётную запись попадает вход. После первого входа идентичность запоминается по subject провайдера. При первом входе:
- Существующая учётная запись связывается только тогда, когда провайдер
утверждает
email_verified: trueи этот email совпадает с именем пользователя учётной записи.preferred_usernameили неподтверждённый email никогда не связывают: у большинства провайдеров их выбирает сам пользователь, поэтомуadminот провайдера не должен стать вашимadmin. - Локальный администратор с паролем никогда не связывается автоматически, даже по подтверждённому email: вход вместо этого создаёт отдельную учётную запись. Продолжайте управлять этим администратором с помощью его пароля или создайте отдельного SSO-администратора через группы администраторов.
- В остальных случаях, если Create accounts on first sign-in включено,
создаётся новая учётная запись (имя пользователя от провайдера, с суффиксом
-1,-2…, если занято). Если выключено, войти может только вход по описанной выше связи с подтверждённым email.
Создание учётных записей выключено, пока вы не выберете иное. Новые
установки начинают с выключенным Create accounts on first sign-in, как и любая
конфигурация, где оно не задавалось — настройки, сохранённые до появления
параметра, или конфигурации только на переменных окружения без
DUMBMONIT_OIDC_AUTO_CREATE. Прежние выпуски считали «не задано» включённым;
теперь панель Single sign-on сообщает, когда применяется это значение по
умолчанию. Явно сохранённое вами значение остаётся как есть.
Только то, что общее для всех агентов, для администраторов: зашифрованный канал агентов (сертификаты и их центр сертификации, см. Безопасность агента), автоматические обновления агентов и уже выданные токены регистрации. Для каждого токена видны область действия, дата создания и последнее использование; Отозвать останавливает все агенты с этим токеном при их следующей отправке, не удаляя мониторы.
Машина добавляется в мастере добавления (токен, команда установки, первое
подключение, маршрут через ретранслятор, набор для Active Directory):
Новый монитор → Агент (/targets/new?kind=agent), а не здесь. У самих
агентов свои страницы.
Оценка безопасности
Заголовок раздела «Оценка безопасности»В Settings → Мониторинг, под агентами: оценка того, насколько надёжно защищены экземпляр и наблюдаемые хосты. См. Оценка безопасности.
В Settings → Notifications & reports, под политикой: периодические письма о доступности для команды. Выберите еженедельно, ежедневно или ежемесячно, день, час и часовой пояс, получателей и почтовый канал, затем Send a preview, чтобы увидеть результат. Только для администраторов. См. Отчёты по email.
Резервное копирование
Заголовок раздела «Резервное копирование»Три вещи, в порядке встречи.
Предупреждение, которое нельзя пропустить: /data/secret.key расшифровывает
учётные данные мониторов, и копия базы данных без него восстанавливает
экземпляр, который ни с чем не может связаться. Формулировка меняется, когда
секрет берётся из DUMBMONIT_SECRET — тогда копировать нечего, и держать его
должен ваш менеджер паролей.
Export the configuration перечисляет, что войдёт в пакет, с количеством по разделам, затем дважды запрашивает парольную фразу. Скачиваемый файл содержит все учётные данные этого экземпляра, зашифрованные только этой парольной фразой: храните его там, где храните пароли. Пароли учётных записей и секреты 2FA исключены, если не включить переключатель.
Restore a bundle принимает файл и его парольную фразу и сначала показывает пробный прогон: таблицу того, что будет создано, обновлено и оставлено без изменений, раздел за разделом, с пометкой для всего, что не удалось разместить. Ничего не записывается, пока вы не нажмёте Restore for real.
Scheduled local backups показывает, включены ли они, куда сохраняются, последний запуск и успешен ли он, а также хранимые файлы с их размером. Back up now сразу записывает копию — то, что нужно сделать перед обновлением.
Всё здесь доступно только администратору. См. Резервное копирование и восстановление.
Сам DumbMonit
Заголовок раздела «Сам DumbMonit»Текущее состояние движка — планировщик, база SQLite, база метрик — со свободным местом на томе данных, размером базы и, для встроенного VictoriaMetrics, числом его перезапусков. Встроенные правила уже предупредят вас, если что-то из этого сломается.
Ниже — исходящий heartbeat: ваш URL (Healthchecks.io, push-монитор Uptime Kuma, Better Stack…), к которому DumbMonit регулярно обращается, но только пока исправен, чтобы кто-то снаружи заметил, когда этот хост замолчит. Проверить сразу отправляет один вызов; Сообщать о сбоях вызывает URL сбоя вместо молчания. URL хранится в зашифрованном виде и больше не показывается, виден только хост. Менять его может только администратор. См. Watching DumbMonit itself.
API и ассистенты
Заголовок раздела «API и ассистенты»Один вид токена для обоих: клиентов MCP и REST API. Назовите токен, выберите его область и создайте — он показывается один раз. Токен read может только смотреть; токен read and write может также менять — заглушать монитор, запускать опрос, добавлять или править мониторы, правила и каналы — но никогда не учётные записи, настройки входа или другие токены.
В разделе Connect три вкладки содержат сниппеты, заполненные токеном, пока
он ещё на экране: Claude (команда claude mcp add и блок
claude_desktop_config.json), ChatGPT (URL сервера MCP и заголовок
авторизации, с предупреждением, когда эта страница отдаётся не по HTTPS —
ChatGPT подключается с серверов OpenAI, поэтому адрес должен быть доступен из
интернета) и Cursor / other, та же форма для любого клиента, который говорит
на Streamable HTTP с заголовком bearer. API access показывает тот же токен
для REST API в виде примера curl и указывает маршруты, которые с ним
опрашивают Prometheus или Grafana. См. Подключение ассистента и
Сбор метрик DumbMonit.
О программе
Заголовок раздела «О программе»Версия сервера и состояние двух его хранилищ: базы данных (настройка мониторов
и история оповещений) и VictoriaMetrics (все измерения на графиках), как их
сообщает GET /api/health, с обновлением каждые 15 секунд. Хранилище, которое
перестаёт отвечать, показывается с предупреждением, ошибкой и подсказкой, что
проверить. Раздел также ссылается на эту документацию и называет лицензию,
MIT.